Cuando se administran varias instalaciones WordPress, hay una serie de comprobaciones que conviene repetir con frecuencia: saber cuántos administradores tiene cada web, comprobar si las cuentas han cambiado y revisar si alguno de los plugins instalados presenta una vulnerabilidad conocida.
El problema no es hacer esas comprobaciones una vez. El problema es acordarse de hacerlas en todas las instalaciones, comparar los resultados con los de la revisión anterior y detectar un cambio que, visto de forma aislada, puede parecer poco importante.
Una posible solución es crear una capa de monitorización externa que revise periódicamente las instalaciones WordPress, reúna la información en un panel y envíe alertas cuando detecte algo que requiere atención.
La idea: observar WordPress desde otra capa
La herramienta podría estar escrita en Bash, Python o combinar ambos lenguajes. El lenguaje no es lo más importante en este caso.
Lo importante es que el proceso se ejecute a nivel del sistema operativo, fuera de cada instalación WordPress, y tenga permisos para utilizar WP-CLI en los distintos sitios que deba supervisar.
No sería un plugin instalado en cada web ni dependería únicamente del panel de WordPress. Sería un proceso externo que consultaría el estado de cada instalación desde el entorno donde están alojados sus archivos y su configuración.
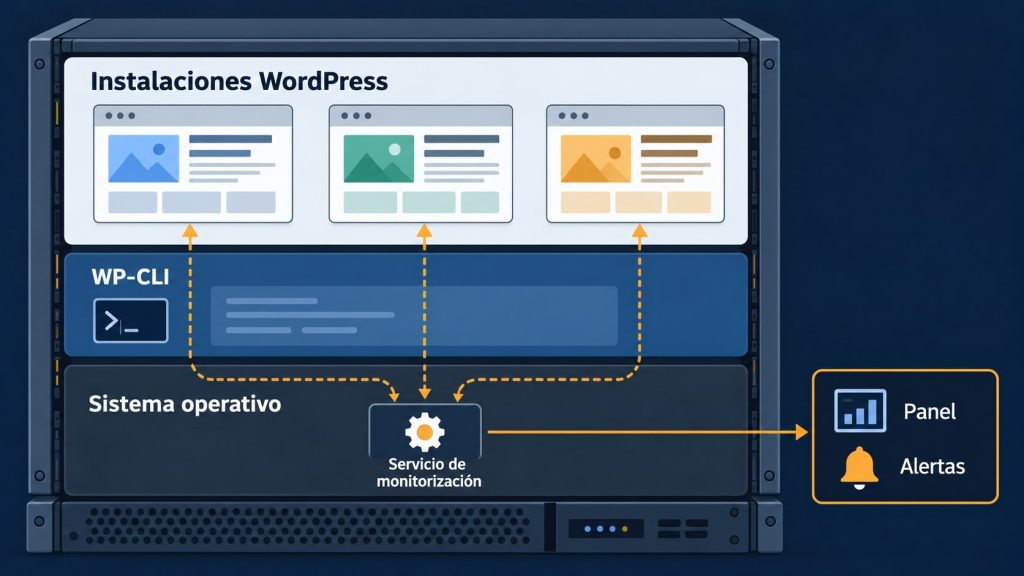
Esta separación aportaría una ventaja sencilla: la supervisión no formaría parte de la instalación que se está observando. Si una web deja de funcionar correctamente o uno de sus plugins es manipulado, la monitorización no dependería directamente de ese componente.
Eso no significa que sea imposible desactivar un sistema que tenga acceso al servidor. Si un atacante controla todo el entorno, cualquier mecanismo local puede verse afectado. La idea es más concreta: evitar que la supervisión dependa del panel, de un plugin de seguridad o de la disponibilidad normal de WordPress.
Qué podría comprobar
El proceso podría revisar periódicamente todas las instalaciones configuradas y obtener información sobre varios aspectos relevantes.
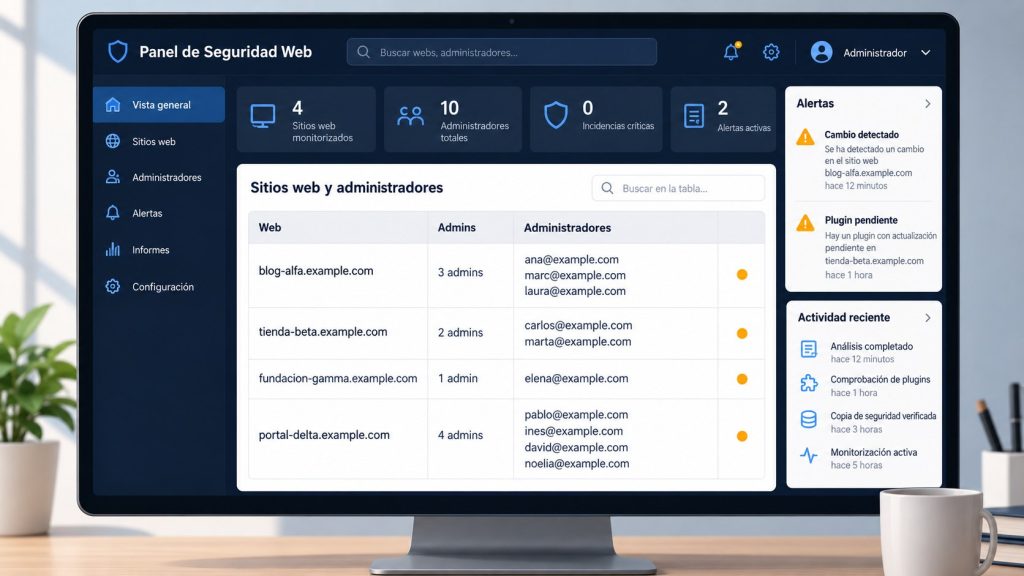
Uno de los primeros datos sería el número de usuarios administradores. También podría conservar información suficiente para detectar cambios posteriores:
- Aparición de un administrador nuevo.
- Eliminación de una cuenta existente.
- Cambios en los nombres de usuario.
- Variaciones inesperadas en las cuentas con privilegios elevados.
- Diferencias entre el estado actual y la línea base anterior.
La cantidad de administradores no demostraría por sí sola que existe una intrusión. Una agencia puede crear una cuenta nueva, un cliente puede cambiar su usuario o un proveedor puede dejar de tener acceso. Pero cualquier variación relevante debería quedar registrada y revisarse.
La herramienta también podría comprobar los plugins instalados y consultar si alguno aparece asociado a vulnerabilidades conocidas. Esta revisión puede complementar un mantenimiento de seguridad WordPress con actualizaciones controladas y comprobaciones periódicas. Esta revisión no sustituiría una auditoría completa ni garantizaría que no existiera un problema desconocido. Serviría para mantener una visión actualizada de los riesgos más evidentes de cada instalación.
Por qué conviene vigilar las cuentas administradoras
Una de las razones para controlar estos cambios es que la creación de un usuario con privilegios de administrador aparece con frecuencia en las intrusiones de WordPress. En un caso real de infección de WordPress, la revisión de las cuentas administrativas formó parte de la comprobación posterior al incidente. Una vez que ha conseguido acceso, un atacante puede intentar crear una cuenta nueva para conservar una vía de entrada aunque se cierre el acceso inicial o se elimine el archivo que utilizó para entrar.
Encontrar un administrador nuevo no demuestra automáticamente que exista una infección. Puede tratarse de una cuenta legítima creada por el propietario, una agencia o un proveedor. Pero en una instalación donde no se controla directamente quién puede crear o modificar usuarios, el cambio merece una revisión inmediata.
Esta supervisión sería especialmente útil en webs de clientes, instalaciones gestionadas por terceros, proyectos antiguos con varios responsables o entornos donde el mantenimiento y la gestión de usuarios están separados. Cuando no se puede confirmar de forma constante quién tiene acceso al panel, disponer de una línea base y recibir una alerta permite detectar antes una modificación que podría pasar desapercibida.
La herramienta no tendría que eliminar cuentas automáticamente. Su función sería informar de que el estado ha cambiado para que una persona autorizada pueda confirmar si el nuevo administrador es legítimo.
Una línea base para detectar cambios
La parte más útil no sería conocer el estado de una web en un momento concreto, sino poder compararlo con los estados anteriores.
La primera vez que se revisase una instalación se obtendría una fotografía inicial: qué administradores existen, qué plugins están instalados y qué información relevante devuelve la consulta.
En las siguientes ejecuciones, el sistema compararía los nuevos resultados con esa referencia. Si todo permaneciese igual, la información se actualizaría sin generar una alerta urgente. Si apareciese una diferencia importante, el cambio quedaría señalado para su revisión.
Esta forma de trabajar evitaría depender únicamente de la memoria o de una revisión manual. También permitiría distinguir entre un estado conocido y una modificación producida entre dos comprobaciones.
La línea base no debería interpretarse como una lista intocable. Las instalaciones cambian. Se pueden añadir plugins, retirar accesos o incorporar un nuevo administrador autorizado. Por eso, una alerta no significaría automáticamente que hubiese que borrar algo: indicaría que conviene comprobar si el cambio estaba previsto.
Un panel para no entrar en cada WordPress
La información de todas las instalaciones podría concentrarse en un panel. Así sería posible consultar desde un único lugar el estado general de los sitios supervisados y ver qué elementos requieren atención.
Un panel central ayudaría especialmente cuando aumenta el número de webs. Entrar en cada WordPress puede ser razonable para una instalación, pero se convierte en una tarea repetitiva cuando hay varias. Además, cada panel puede mostrar la información de forma diferente y algunos avisos pueden quedar enterrados entre actualizaciones, recomendaciones y mensajes del proveedor del theme.
El objetivo del panel no sería sustituir a WordPress. Sería reunir las señales que conviene revisar con más frecuencia y mostrarlas de forma comparable.
Alertas por Telegram
El panel sería útil cuando se consulta, pero una incidencia importante no debería depender de que alguien lo abra en el momento adecuado.
Por eso, el sistema podría enviar alertas por Telegram cuando detectase un cambio considerado crítico.
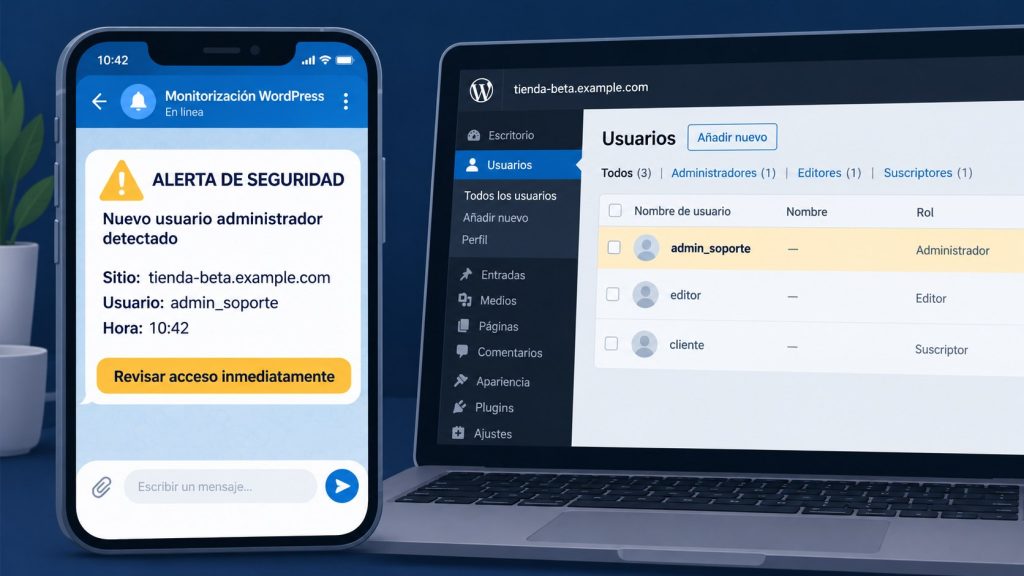
No se trataría de recibir un mensaje por cada actualización pendiente. Si cada ejecución produjera una alerta, el sistema acabaría generando ruido y las notificaciones importantes perderían valor.
La idea sería separar la información normal de los eventos que requieren atención:
- Un cambio en el número de administradores.
- Una modificación inesperada de una cuenta privilegiada.
- Un plugin identificado como vulnerable.
- Una diferencia que no encaja con el estado conocido de la instalación.
El objetivo de la alerta no sería resolver el problema automáticamente. Sería reducir el tiempo que puede pasar desde que ocurre un cambio hasta que alguien empieza a investigarlo.
Por qué mantener la supervisión fuera de WordPress
Un plugin instalado dentro de WordPress sería más fácil de distribuir, pero no resolvería completamente el problema que se quiere abordar.
Un plugin depende de la propia instalación: de que WordPress cargue correctamente, de que los usuarios con permisos sigan existiendo y de que el atacante no haya podido modificarlo o desactivarlo. También puede quedar oculto entre los demás componentes del sitio.
Al ejecutar el proceso fuera de WordPress, la supervisión tendría otra relación con la instalación. Utilizaría WP-CLI desde el sistema operativo y consultaría cada web con los permisos que correspondan a su entorno.
Eso no convertiría la herramienta en una solución infalible. Si el atacante controla todo el servidor, la situación sería diferente y habría que asumir que cualquier mecanismo local puede estar comprometido. La ventaja estaría en no añadir otro plugin a cada WordPress ni depender exclusivamente de su panel.
¿Para quién podría ser útil?
Este tipo de herramienta tendría sentido cuando una persona o un equipo necesitase supervisar varias instalaciones y no pudiese depender de revisiones manuales constantes.
Podría resultar útil para:
- Profesionales que administran webs de varios clientes.
- Agencias que mantienen muchas instalaciones WordPress.
- Equipos de mantenimiento que necesitan una visión centralizada.
- Empresas con varias webs corporativas o proyectos independientes.
- Proveedores que quieren detectar cambios importantes antes de una revisión rutinaria.
- Administradores que necesitan recibir avisos sin entrar continuamente en cada panel.
En una única instalación también podría tener sentido, especialmente si se tratase de una web crítica. Pero el beneficio aumentaría cuando creciese el número de sitios: una comprobación sencilla una vez puede convertirse en una tarea difícil de mantener cuando hay decenas de instalaciones.
La herramienta no estaría pensada para sustituir el mantenimiento ni para eliminar la responsabilidad de revisar los avisos. Su función sería ayudar a priorizar: indicar qué instalación ha cambiado y qué elemento conviene comprobar primero.
Lo que esta idea no pretende hacer
Una propuesta de este tipo no garantizaría que una instalación estuviese limpia. No detectaría todas las técnicas de persistencia, no reemplazaría una revisión forense y no convertiría una web vulnerable en una instalación segura.
Tampoco interpretaría por sí sola todos los cambios. Una cuenta nueva podría ser legítima y un plugin sin vulnerabilidades conocidas podría contener un problema que todavía no hubiese sido publicado o identificado.
Su función sería más sencilla: establecer un estado conocido, comprobarlo periódicamente, detectar diferencias y avisar cuando una señal mereciese una revisión.
Una defensa sencilla contra los cambios silenciosos
Las campañas actuales pueden automatizar el reconocimiento de miles de sitios WordPress y buscar instalaciones vulnerables a gran velocidad. Frente a eso, la defensa no debería depender únicamente de entrar manualmente en cada panel de administración de vez en cuando.
Una supervisión externa no evitaría todas las intrusiones. Pero podría ayudar a detectar antes algunos cambios relevantes y a centralizar la información de varias instalaciones.
La idea combina herramientas conocidas —como WP-CLI y las bases de datos de vulnerabilidades— con un proceso periódico, un panel central y un canal de alertas.
No sería una herramienta mágica. Sería una capa adicional de visibilidad para saber qué ha cambiado, en qué instalación y con qué prioridad debería revisarse.
Y, en seguridad, saber que algo ha cambiado suele ser mucho mejor que descubrirlo meses después por una redirección extraña, un administrador desconocido o una alerta que nadie revisó a tiempo.
¿Necesitas una solución de este tipo?
Si gestionas varias instalaciones WordPress y necesitas una capa externa para revisar cambios, detectar plugins vulnerables y recibir alertas, podemos estudiar una solución adaptada a tu entorno.
→ Hablemos sobre mantenimiento y monitorización WordPress